
Czym jest MCP? Wyjaśniamy Model Context Protocol
 Niklas KarolyZałożyciel Nodion
W skrócie
- Model Context Protocol (MCP) to otwarty protokół, który łączy aplikacje AI z zewnętrznymi narzędziami i danymi; firma Anthropic przedstawiła go 25 listopada 2024, a w grudniu 2025 przekazała fundacji Agentic AI Foundation działającej w ramach Linux Foundation.
- Host, taki jak Claude Code, uruchamia jednego klienta MCP na każdy serwer, a serwery udostępniają narzędzia, zasoby i prompty przez stdio (lokalnie) lub Streamable HTTP (zdalnie).
- Według specyfikacji hosty muszą uzyskać wyraźną zgodę użytkownika przed wywołaniem narzędzia, więc potwierdzaj operacje zapisu i dawaj każdemu serwerowi klucz tylko z potrzebnymi mu zakresami (scopes).
- Nodion hostuje zdalny serwer MCP pod adresem mcp.nodion.net/mcp, dzięki któremu agenci AI do kodowania mogą wdrażać aplikacje i nimi zarządzać; konfigurację opisuje strona Połącz Nodion ze swoim agentem AI.
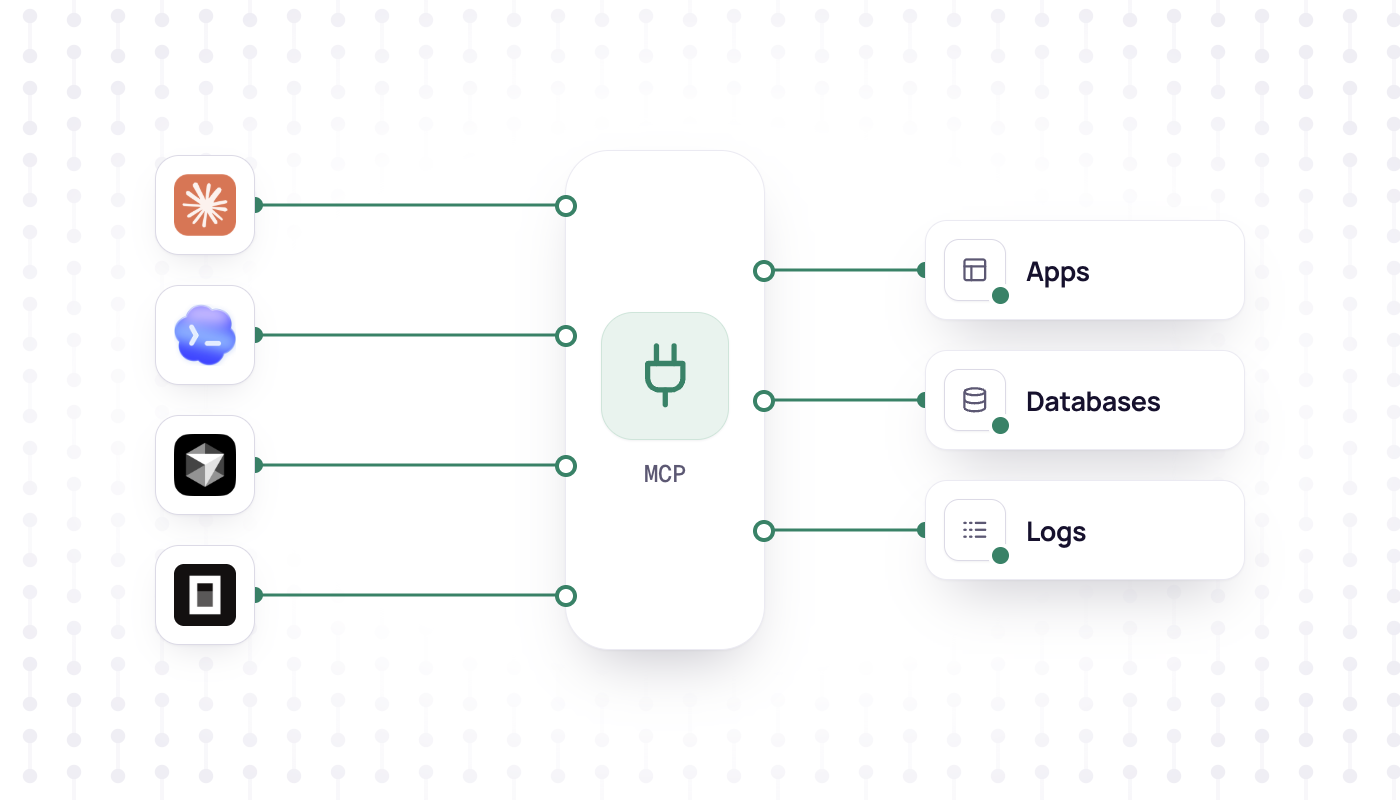
MCP, czyli Model Context Protocol, to otwarty protokół, który w ustandaryzowany sposób łączy aplikacje AI z zewnętrznymi narzędziami i danymi. Usługa raz opisuje, co oferuje, w postaci serwera MCP, a zgodne aplikacje klienckie, takie jak Claude Code, Cursor, Codex i VS Code, mogą z niego korzystać, o ile obsługują jego transport, autoryzację i wersję protokołu. Firma Anthropic przedstawiła MCP 25 listopada 2024. W grudniu 2025 przekazała protokół fundacji Agentic AI Foundation, funduszowi celowemu (directed fund) działającemu w ramach Linux Foundation.
Jaki problem rozwiązuje MCP
Model językowy wie tylko to, co ma w kontekście. Aby przeczytać zgłoszenie, wykonać zapytanie do bazy danych lub uruchomić wdrożenie, aplikacja AI potrzebuje integracji z danym systemem. Przed MCP każda aplikacja budowała własną. Jak ujmuje to Anthropic: „Every new data source requires its own custom implementation, making truly connected systems difficult to scale.” Innymi słowy: każde nowe źródło danych wymagało osobnej integracji, co utrudniało skalowanie naprawdę połączonych systemów.
MCP zastępuje te jednorazowe integracje jednym protokołem. Usługa implementuje jeden serwer MCP, aplikacja AI implementuje klientów MCP, a obie strony współpracują ze zgodnymi odpowiednikami w granicach obsługiwanego transportu, autoryzacji, wersji i funkcji. Specyfikacja podaje, że czerpie inspirację z Language Server Protocol, który ustandaryzował obsługę języków programowania w narzędziach deweloperskich. Do grudnia 2025 firma Anthropic wymieniała ChatGPT, Cursor, Gemini, Microsoft Copilot i Visual Studio Code wśród produktów, które przyjęły MCP.
Hosty, klienci i serwery
- Host: aplikacja AI, w której pracujesz, np. Claude Code, Claude Desktop lub VS Code. Koordynuje jednego lub kilku klientów.
- Klient: komponent wewnątrz hosta, który utrzymuje połączenie z jednym serwerem. Host tworzy jednego klienta na każdy serwer.
- Serwer: program, który udostępnia narzędzia i kontekst. Działa na Twoim komputerze (serwer lokalny) lub jako usługa w internecie (serwer zdalny).
Klient i serwer wymieniają komunikaty JSON-RPC 2.0. Gdy łączysz Claude Code z Nodion, Claude Code jest hostem i uruchamia jednego klienta dla tego połączenia, a odpowiada mu hostowany serwer MCP Nodion.
Co oferuje serwer: narzędzia, zasoby i prompty
- Narzędzia (tools): funkcje, które model może wywołać, aby coś zrobić, np. wywołanie API lub zapytanie do bazy danych. Każde narzędzie ma nazwę, opis i JSON Schema dla danych wejściowych. Narzędzia są kontrolowane przez model: to model decyduje, kiedy je wywołać, na podstawie Twojej prośby.
- Zasoby (resources): dane, które dają modelowi kontekst, np. zawartość plików, rekordy z bazy danych lub odpowiedzi API.
- Prompty: szablony wielokrotnego użytku do pracy z modelem, np. prompt systemowy lub przykłady few-shot.
Klient wykrywa narzędzia za pomocą tools/list i uruchamia jedno z nich przez tools/call. Oto wywołanie ze specyfikacji, bez metadanych, które zawiera każde żądanie:
{
  "jsonrpc": "2.0",
  "id": 2,
  "method": "tools/call",
  "params": {
    "name": "get_weather",
    "arguments": { "location": "New York" }
  }
}
Serwer może też poprosić użytkownika o dane. Dzięki mechanizmowi elicitation serwer sygnalizuje w odpowiedzi na żądanie, że potrzebuje więcej informacji; klient pyta użytkownika i wysyła żądanie ponownie, razem z odpowiedzią. W bieżącej wersji specyfikacji serwery nie inicjują żądań samodzielnie.
Transporty: stdio i Streamable HTTP
MCP definiuje dwa standardowe transporty i dopuszcza też transporty niestandardowe:
- stdio: host uruchamia serwer jako proces lokalny i komunikuje się z nim przez standardowe wejście i wyjście. To dobre rozwiązanie dla narzędzi, które działają na Twoim komputerze, np. serwera systemu plików. Serwer lokalny zwykle obsługuje jednego klienta.
- Streamable HTTP: klient wysyła komunikaty przez HTTP POST, a serwer może strumieniować odpowiedzi za pomocą Server-Sent Events. Korzystają z niego serwery zdalne. Obsługuje standardowe uwierzytelnianie HTTP, np. tokeny bearer, klucze API i własne nagłówki, a protokół zaleca OAuth do uzyskiwania tokenów.
Bieżąca wersja specyfikacji nosi datę 2026-07-28. Protokół jest w niej bezstanowy: każde żądanie zawiera wersję protokołu i potrzebne mu możliwości (capabilities), więc serwer może obsłużyć każde żądanie niezależnie. Ta wersja opisuje też opcjonalne rozszerzenia, takie jak Tasks i MCP Apps; szczegóły znajdziesz w specyfikacji.
Dlaczego MCP ma znaczenie dla agentów AI do kodowania
Agenci AI do kodowania już teraz czytają, piszą i testują kod w Twoim repozytorium. Duża część pracy wokół tego kodu odbywa się jednak w innych systemach: w issue trackerze, w bazie danych, w narzędziu do monitorowania błędów i na platformie hostingowej. MCP pozwala agentowi pracować także w tych systemach.
- Jedna integracja dla wielu agentów: usługa, która udostępnia serwer MCP, działa z kompatybilnymi klientami, takimi jak Claude Code, Cursor i Codex, bez osobnej wtyczki dla każdego z nich, o ile obsługują jej transport, autoryzację i funkcje.
- Prośby w zwykłym języku: nazwy, opisy i schematy wejściowe narzędzi mówią modelowi, co może zrobić, więc „pokaż mi najnowsze błędy” zamienia się we właściwe wywołanie narzędzia.
- Nic do instalowania przy serwerach zdalnych: hostowany serwer potrzebuje tylko swojego adresu URL oraz klucza lub zalogowania.
Bezpieczeństwo: co sprawdzić, zanim połączysz serwer
MCP daje modelowi dostęp do prawdziwych systemów, a specyfikacja mówi o tym wprost: narzędzia oznaczają wykonywanie dowolnego kodu, a hosty muszą uzyskać wyraźną zgodę użytkownika przed wywołaniem jakiegokolwiek narzędzia. W praktyce:
- Potwierdzaj operacje zapisu. Niech ostatnie słowo należy do człowieka (human in the loop): specyfikacja oczekuje, że aplikacje pokażą, które narzędzia są udostępnione, i poproszą o potwierdzenie, a to, czy Twój klient to robi, zależy od jego ustawień uprawnień. Nie polegaj na fladze po stronie serwera, którą agent może ustawić sam.
- Używaj kluczy o minimalnych uprawnieniach. Daj każdemu serwerowi dane uwierzytelniające tylko z tymi zakresami (scopes), których potrzebuje, i używaj osobnego klucza dla każdego agenta, aby móc go unieważnić niezależnie od innych. Wytyczne bezpieczeństwa w specyfikacji nazywają to minimalizacją zakresów (scope minimization).
- Łącz tylko zaufane serwery. Klienci muszą traktować opisy i adnotacje narzędzi jako niezaufane, chyba że pochodzą z zaufanego serwera.
- Sprawdzaj serwery lokalne. Serwer lokalny działa z tymi samymi uprawnieniami co klient, który go uruchamia. Przeczytaj dokładne polecenie, zanim go dodasz.
- Trzymaj sekrety poza czatem. Tokeny należą do konfiguracji klienta, a nie do promptu.
Hostowany serwer MCP Nodion
Nodion hostuje zdalny serwer MCP pod adresem https://mcp.nodion.net/mcp. Twój agent korzysta z tego samego konta, którego używasz w dashboardzie, i nie musisz instalować żadnego lokalnego procesu. Po połączeniu formułujesz prośby zwykłym językiem: utwórz projekt, wdróż aplikację z bieżącego repozytorium, podłącz bazę danych, ustaw zmienne środowiskowe, przeczytaj logi i sprawdź, czy release jest już aktywny. To, czy przed każdym wywołaniem narzędzia pojawi się pytanie o zgodę, zależy od ustawień uprawnień Twojego klienta. Nodion wymaga też jawnej flagi potwierdzenia w narzędziach zapisu dla kluczy osobistych, ale tę flagę ustawia agent, więc nie zastępuje ona przeglądu przez człowieka.
Claude Code łączy się jednym poleceniem i kluczem osobistym utworzonym w Account → Security:
claude mcp add nodion --transport http https://mcp.nodion.net/mcp \
  --header "Authorization: Bearer nodion_your_key"
Klucze osobiste mają zakresy (scopes), takie jak read, write, deploy, env:read i logs:read, a klucz możesz ograniczyć do wybranych projektów. Agent, który ma tylko analizować błędy, nie potrzebuje write ani deploy.
Cursor używa tego samego rodzaju klucza. Claude Desktop, ChatGPT i Codex łączą się natomiast przez OAuth: logujesz się na stronie autoryzacji Nodion i przypisujesz jeden lub więcej projektów. Sekrety zostają w dashboardzie, a haseł ani wartości zmiennych środowiskowych nie podajesz w czacie. Windsurf, Zed, VS Code Copilot i OpenCode używają tego samego adresu serwera, https://mcp.nodion.net/mcp.
Konfigurację dla każdego klienta znajdziesz na stronie Połącz Nodion ze swoim agentem AI, a pełną dokumentację referencyjną w dokumentacji MCP.
Najczęściej zadawane pytania
Czym jest MCP w AI?
MCP, czyli Model Context Protocol, to otwarty protokół do łączenia aplikacji AI z zewnętrznymi narzędziami i danymi. Serwer opisuje swoje narzędzia, zasoby i prompty, a zgodne hosty, takie jak Claude Code czy Cursor, mogą z nich korzystać, jeśli obsługują jego transport, autoryzację i wymagane funkcje.
Kto stworzył Model Context Protocol?
Firma Anthropic przedstawiła MCP jako otwarty standard 25 listopada 2024. W grudniu 2025 przekazała go fundacji Agentic AI Foundation, funduszowi celowemu (directed fund) działającemu w ramach Linux Foundation.
Czym różni się serwer MCP od API?
API to własny interfejs danej usługi. Serwer MCP opisuje akcje w standardowym formacie, z nazwą, opisem i schematem danych wejściowych dla każdego narzędzia, więc klienci zgodni z MCP mogą je wykryć i wywołać bez pisania własnego kodu integracyjnego.
Czy korzystanie z MCP jest bezpieczne?
To zależy od serwerów, które łączysz, i od dostępu, jaki im dajesz. Specyfikacja wymaga wyraźnej zgody użytkownika, zanim narzędzie zostanie uruchomione; łącz tylko zaufane serwery, czytaj każde potwierdzenie operacji zapisu i używaj kluczy o możliwie najwęższych zakresach.