Was ist MCP? Das Model Context Protocol erklärt
 Niklas KarolyFounder Nodion
Kurz gesagt
- Das Model Context Protocol (MCP) ist ein offenes Protokoll, das AI-Anwendungen mit externen Tools und Daten verbindet; Anthropic hat es am 25. November 2024 vorgestellt und im Dezember 2025 an die Agentic AI Foundation der Linux Foundation übergeben.
- Ein Host wie Claude Code betreibt einen MCP-Client pro Server, und Server bieten Tools, Resources und Prompts über stdio (lokal) oder Streamable HTTP (remote).
- Die Spezifikation sagt, Hosts müssen vor dem Aufruf eines Tools die ausdrückliche Zustimmung der Nutzerin oder des Nutzers einholen; bestätige also Write-Aktionen und gib jedem Server einen Key nur mit den Scopes, die er braucht.
- Nodion hostet einen Remote-MCP-Server unter mcp.nodion.net/mcp, mit dem Coding-Agenten Apps deployen und verwalten; Setup steht unter Nodion mit deinem Agenten verbinden.
MCP, das Model Context Protocol, ist ein offenes Protokoll, das AI-Anwendungen auf standardisierte Weise mit externen Tools und Daten verbindet. Ein Dienst beschreibt einmal, was er anbietet, als MCP-Server, und kompatible Clients können ihn nutzen, von Claude Code und Cursor bis Codex und VS Code, solange sie seinen Transport, seine Autorisierung und seine Protokollversion unterstützen. Anthropic hat MCP am 25. November 2024 vorgestellt. Im Dezember 2025 hat es das Protokoll an die Agentic AI Foundation übergeben, einen Directed Fund unter der Linux Foundation.
Das Problem, das MCP löst
Ein Sprachmodell kennt nur, was in seinem Kontext steht. Um ein Ticket zu lesen, eine Datenbank abzufragen oder ein Deployment zu starten, braucht eine AI-Anwendung eine Integration mit diesem System. Vor MCP hat jede Anwendung ihre eigene gebaut. In Anthropics Worten: „Jede neue Datenquelle braucht eine eigene Custom-Implementierung, wodurch wirklich verbundene Systeme schwer zu skalieren sind.“
MCP ersetzt diese Einzelintegrationen durch ein Protokoll. Ein Dienst implementiert einen MCP-Server, eine AI-Anwendung implementiert MCP-Clients, und jede Seite arbeitet mit kompatiblen Gegenstücken, abhängig von unterstütztem Transport, Autorisierung, Version und Features. Die Spezifikation sagt, sie sei vom Language Server Protocol inspiriert, das die Unterstützung von Programmiersprachen über Entwicklungstools hinweg standardisiert hat. Im Dezember 2025 listete Anthropic ChatGPT, Cursor, Gemini, Microsoft Copilot und Visual Studio Code unter den Produkten, die MCP übernommen hatten.
Hosts, Clients und Server
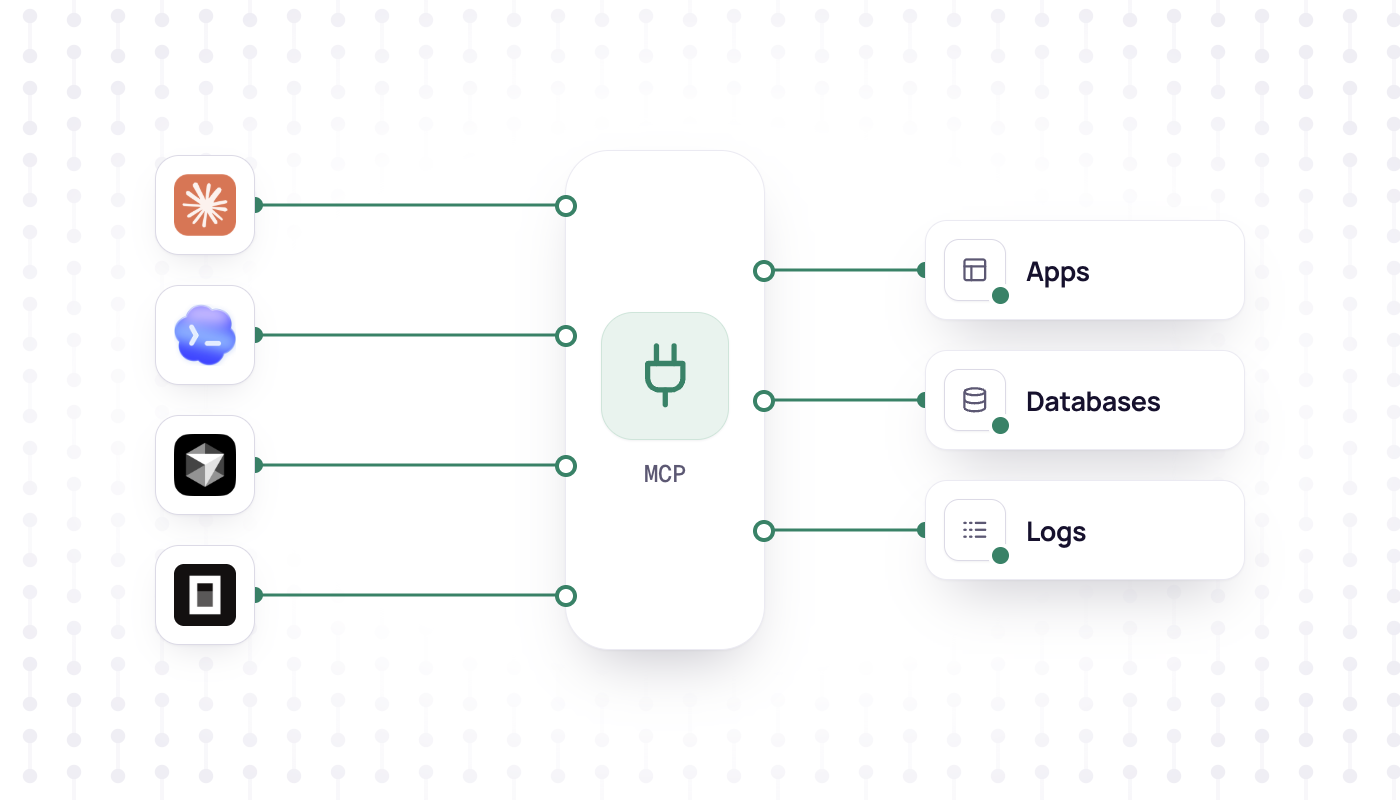
- Host: die AI-Anwendung, in der du arbeitest, zum Beispiel Claude Code, Claude Desktop oder VS Code. Er koordiniert einen oder mehrere Clients.
- Client: eine Komponente im Host, die die Verbindung zu einem Server hält. Der Host legt einen Client pro Server an.
- Server: das Programm, das Tools und Kontext bereitstellt. Es läuft auf deiner Maschine (ein lokaler Server) oder als Dienst im Internet (ein Remote-Server).
Client und Server tauschen JSON-RPC-2.0-Nachrichten. Wenn du Claude Code mit Nodion verbindest, ist Claude Code der Host, er betreibt einen Client für diese Verbindung, und Nodions gehosteter MCP-Server antwortet.
Was ein Server anbietet: Tools, Resources und Prompts
- Tools: Funktionen, die das Modell aufrufen kann, um zu handeln, etwa ein API-Call oder eine Datenbankabfrage. Jedes Tool hat einen Namen, eine Beschreibung und ein JSON Schema für seinen Input. Tools sind modellgesteuert: das Modell entscheidet anhand deiner Anfrage, wann es eines aufruft.
- Resources: Daten, die dem Modell Kontext geben, etwa Dateiinhalte, Datenbanksätze oder API-Responses.
- Prompts: wiederverwendbare Vorlagen für die Arbeit mit dem Modell, etwa ein System-Prompt oder Few-Shot-Beispiele.
Der Client entdeckt Tools mit tools/list und führt eines mit tools/call aus. Das ist der Call aus der Spezifikation, ohne die Metadaten, die jeder Request trägt:
{
  "jsonrpc": "2.0",
  "id": 2,
  "method": "tools/call",
  "params": {
    "name": "get_weather",
    "arguments": { "location": "New York" }
  }
}
Ein Server kann den Nutzer auch um Input bitten. Mit Elicitation antwortet der Server auf einen Request mit einem Ergebnis, das sagt, er braucht mehr Informationen; der Client fragt den Nutzer und sendet den Request mit der Antwort erneut. In der aktuellen Revision starten Server keine Requests von sich aus.
Transports: stdio und Streamable HTTP
MCP spezifiziert zwei Standard-Transports, und eigene Transports sind ebenfalls erlaubt:
- stdio: der Host startet den Server als lokalen Prozess und spricht mit ihm über Standard-Input und -Output. Das passt zu Tools, die auf deiner Maschine arbeiten, etwa einem Dateisystem-Server. Ein lokaler Server bedient meist einen einzelnen Client.
- Streamable HTTP: der Client sendet Nachrichten per HTTP POST, und der Server kann Antworten mit Server-Sent Events streamen. Remote-Server nutzen das. Es unterstützt Standard-HTTP-Authentifizierung wie Bearer Tokens, API-Keys und Custom Header, und das Protokoll empfiehlt OAuth, um Tokens zu holen.
Die aktuelle Revision der Spezifikation trägt das Datum 2026-07-28. Darin ist das Protokoll zustandslos: jeder Request trägt die Protokollversion und die Capabilities, die er braucht, ein Server kann also jeden Request für sich behandeln. Die Revision beschreibt außerdem optionale Extensions wie Tasks und MCP Apps; die Details stehen in der Spezifikation.
Warum MCP für Coding-Agenten zählt
Coding-Agenten lesen, schreiben und testen den Code in deinem Repository bereits. Viel Arbeit um diesen Code herum passiert in anderen Systemen: dem Issue Tracker, der Datenbank, dem Error Monitor und der Hosting-Plattform. MCP lässt den Agenten auch in diesen Systemen arbeiten.
- Eine Integration für viele Agenten: ein Dienst, der einen MCP-Server ausliefert, funktioniert mit kompatiblen Clients wie Claude Code, Cursor und Codex, ohne eigenes Plugin für jeden, solange sie Transport, Autorisierung und Features unterstützen.
- Anfragen in Alltagssprache: Tool-Namen, Beschreibungen und Input-Schemas sagen dem Modell, was es tun kann, aus „zeig mir die neuesten Fehler“ wird also der richtige Tool-Call.
- Nichts zu installieren für Remote-Server: ein gehosteter Server braucht nur seine URL plus einen Key oder einen Login.
Security: was du prüfst, bevor du einen Server verbindest
MCP gibt einem Modell Zugriff auf echte Systeme, und die Spezifikation ist darin klar: Tools stehen für beliebige Codeausführung, und Hosts müssen vor dem Aufruf eines Tools die ausdrückliche Zustimmung einholen. In der Praxis:
- Write-Aktionen bestätigen. Halte einen Menschen in der Schleife: die Spezifikation verlangt, dass Anwendungen zeigen, welche Tools freigegeben sind, und um Bestätigung bitten, und die Permission-Einstellungen deines Clients entscheiden, ob das passiert. Verlass dich nicht auf ein serverseitiges Flag, das der Agent selbst setzen kann.
- Keys mit Least Privilege. Gib jedem Server ein Credential nur mit den Scopes, die er braucht, und nutze einen Key pro Agent, damit du ihn einzeln widerrufen kannst. Die Security-Guidance der Spezifikation nennt das Scope Minimization.
- Nur vertrauenswürdige Server verbinden. Clients müssen Tool-Beschreibungen und Annotations als untrusted behandeln, außer sie kommen von einem vertrauenswürdigen Server.
- Lokale Server prüfen. Ein lokaler Server läuft mit denselben Rechten wie der Client, der ihn startet. Lies den genauen Befehl, bevor du einen hinzufügst.
- Secrets aus dem Chat halten. Tokens gehören in die Client-Konfiguration, nicht in einen Prompt.
Nodions gehosteter MCP-Server
Nodion hostet einen Remote-MCP-Server unter https://mcp.nodion.net/mcp. Dein Agent nutzt dasselbe Konto wie im Dashboard, und es gibt keinen lokalen Daemon zu installieren. Einmal verbunden, fragst du in Alltagssprache: ein Projekt anlegen, eine App aus dem aktuellen Repository deployen, eine Datenbank anhängen, Umgebungsvariablen setzen, Logs lesen und prüfen, ob ein Release live ist. Ob vor jedem Tool-Call gefragt wird, hängt von den Permission-Einstellungen deines Clients ab. Nodion verlangt bei Write-Tools für Personal Keys außerdem ein explizites Confirm-Flag, aber der Agent setzt dieses Flag, es ersetzt also keine menschliche Prüfung.
Claude Code verbindet sich mit einem Befehl und einem Personal Key unter Account → Security:
claude mcp add nodion --transport http https://mcp.nodion.net/mcp \
  --header "Authorization: Bearer nodion_your_key"
Personal Keys tragen Scopes wie read, write, deploy, env:read und logs:read, und du kannst einen Key auf bestimmte Projekte begrenzen. Ein Agent, der nur Fehler untersuchen soll, braucht kein write oder deploy.
Cursor nutzt dieselbe Art Key. Claude Desktop, ChatGPT und Codex verbinden sich stattdessen mit OAuth: du meldest dich auf der Nodion-Authorize-Seite an und bindest ein oder mehrere Projekte. Secrets bleiben im Dashboard, und die Verbindung sammelt keine Passwörter oder Umgebungswerte im Chat. Windsurf, Zed, VS Code Copilot und OpenCode nutzen dieselbe Server-URL, https://mcp.nodion.net/mcp.
Das Setup für jeden Client steht unter Nodion mit deinem Agenten verbinden, die volle Referenz in den MCP-Docs.
Häufige Fragen
Was ist MCP in der AI?
MCP, das Model Context Protocol, ist ein offenes Protokoll, um AI-Anwendungen mit externen Tools und Daten zu verbinden. Ein Server beschreibt seine Tools, Resources und Prompts, und kompatible Hosts wie Claude Code oder Cursor können sie nutzen, wenn sie Transport, Autorisierung und die nötigen Features unterstützen.
Wer hat das Model Context Protocol geschaffen?
Anthropic hat MCP am 25. November 2024 als offenen Standard vorgestellt. Im Dezember 2025 hat Anthropic es an die Agentic AI Foundation übergeben, einen Directed Fund unter der Linux Foundation.
Was ist der Unterschied zwischen einem MCP-Server und einer API?
Eine API ist die eigene Schnittstelle eines Dienstes. Ein MCP-Server beschreibt Aktionen in einem Standardformat, mit Name, Beschreibung und Input-Schema für jedes Tool, sodass kompatible MCP-Clients sie ohne eigenen Integrationscode entdecken und aufrufen können.
Ist MCP sicher zu nutzen?
Das hängt von den Servern ab, die du verbindest, und vom Zugriff, den du ihnen gibst. Die Spezifikation verlangt ausdrückliche Zustimmung, bevor ein Tool läuft; verbinde nur vertrauenswürdige Server, lies jede Bestätigung für Write-Aktionen und nutze Keys mit den engsten Scopes.