Warum EU-Hosting für SaaS- und AI-Teams zählt: DSGVO, Schrems II und CLOUD Act
 Niklas KarolyFounder Nodion
Kurz gesagt
- Die DSGVO erlaubt Übermittlungen personenbezogener Daten in Länder außerhalb des EWR oder an internationale Organisationen nur nach Kapitel V: ein Angemessenheitsbeschluss, geeignete Garantien wie Standardvertragsklauseln oder enge Ausnahmen.
- In Schrems II (Rechtssache C-311/18, Juli 2020) hat der EuGH das Privacy Shield für ungültig erklärt; der Nachfolger, das EU-US Data Privacy Framework vom Juli 2023, gilt nur für US-Unternehmen, die daran teilnehmen.
- Nach dem US CLOUD Act von 2018 (18 U.S.C. 2713) müssen Anbieter elektronischer Kommunikations- oder Remote-Computing-Dienste ihre Pflichten nach diesem Kapitel des US-Rechts erfüllen, Daten in ihrem Besitz, ihrer Obhut oder ihrer Kontrolle über das anwendbare Verfahren zu sichern oder offenzulegen, unabhängig davon, wo die Daten gespeichert sind.
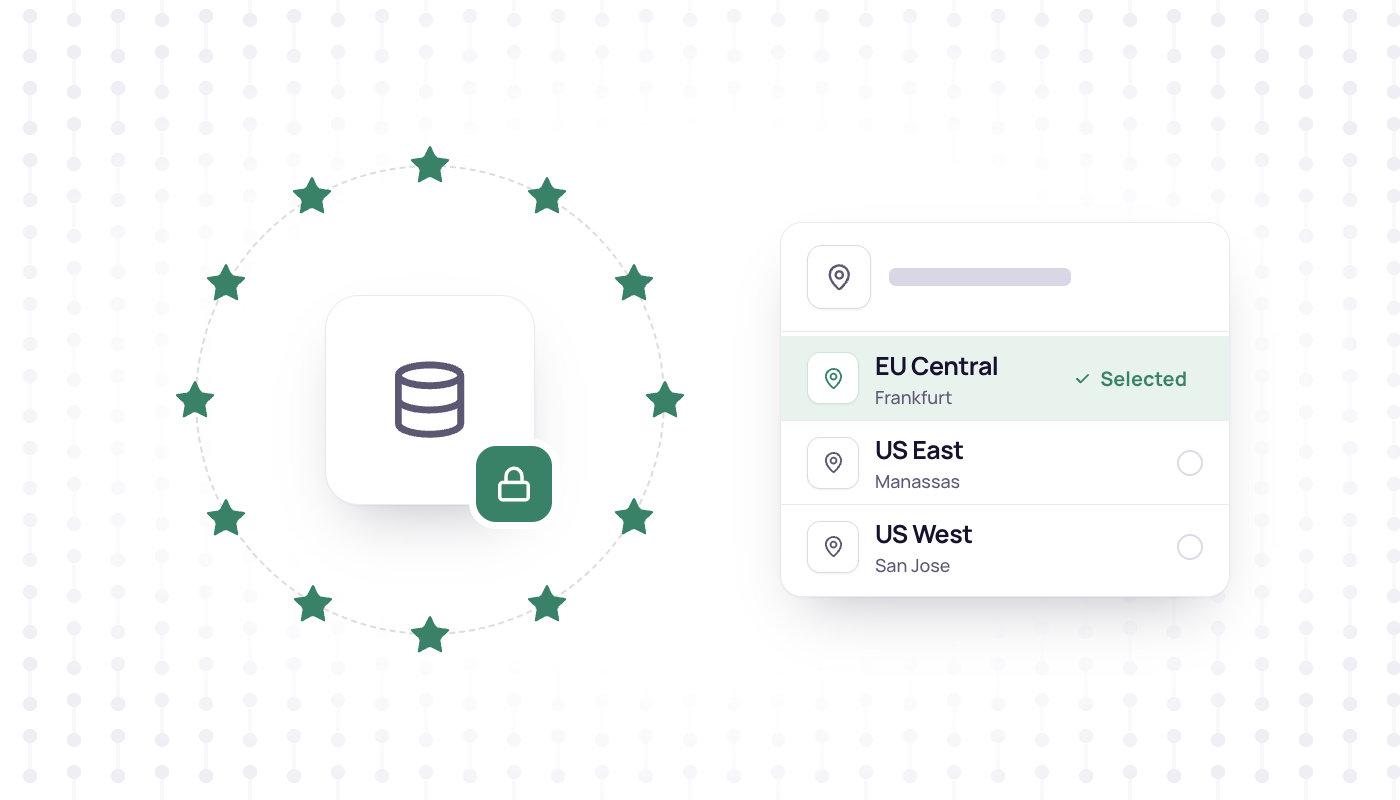
- Wenn du einen Anbieter wählst, prüfe Sitz, Datenregion, Unterauftragsverarbeiter, AVV und Zertifizierungen; Nodion betreibt seine Control Plane in Deutschland und bietet die Region EU Central in Frankfurt.
Die DSGVO gilt, wenn du personenbezogene Daten im Rahmen einer Niederlassung in der EU verarbeitest (Artikel 3 Absatz 1), und, wenn du keine EU-Niederlassung hast, für die Verarbeitung personenbezogener Daten von Personen in der EU, die sich auf das Anbieten von Waren oder Dienstleistungen oder auf die Beobachtung ihres Verhaltens dort bezieht (Artikel 3 Absatz 2). Wo diese Daten gehostet werden und welches Unternehmen sie hostet, entscheidet dann, wie stark internationale Übermittlungen und Zugriff ausländischer Behörden ins Spiel kommen. Die DSGVO beschränkt Übermittlungen personenbezogener Daten aus dem EWR, US-Recht kann US-Cloud- und Kommunikationsanbieter verpflichten, Daten herauszugeben, die sie im Ausland halten, und AI-Prompts stecken oft voller personenbezogener Daten.
Dieser Beitrag erklärt die Regeln in klaren Worten und endet mit einer Checkliste für die Wahl eines Anbieters. Das ist keine Rechtsberatung: für deinen konkreten Fall frag deine Datenschutzbeauftragten oder einen Anwalt.
Die DSGVO-Regel für Übermittlungen
Kapitel V der DSGVO (Artikel 44 bis 50) regelt „Übermittlungen personenbezogener Daten an Drittländer oder an internationale Organisationen“. Ein Drittland ist jedes Land außerhalb der EU und des Europäischen Wirtschaftsraums. Artikel 44 setzt den Grundsatz: personenbezogene Daten dürfen nur gehen, wenn die Bedingungen dieses Kapitels erfüllt sind. Es gibt drei Hauptwege:
- Angemessenheitsbeschluss (Artikel 45): die Europäische Kommission entscheidet, dass ein Land personenbezogene Daten auf einem Niveau schützt, das dem der EU im Wesentlichen gleichwertig ist. Daten können dann ohne weitere Garantien dorthin fließen.
- Geeignete Garantien (Artikel 46): zum Beispiel die Standardvertragsklauseln, die die Kommission in Durchführungsbeschluss (EU) 2021/914 angenommen hat, oder verbindliche interne Datenschutzvorschriften in einer Unternehmensgruppe (Artikel 47).
- Ausnahmen (Artikel 49): enge Ausnahmen für bestimmte Situationen, keine Grundlage für routinemäßiges Hosting.
Ein Verstoß gegen diese Regeln liegt in der höchsten Bußgeldstufe der DSGVO: bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes, je nachdem, was höher ist (Artikel 83 Absatz 5).
Schrems II: warum ein Vertrag allein nicht reichte
Am 16. Juli 2020 hat der Gerichtshof der Europäischen Union die Rechtssache C-311/18 entschieden, bekannt als Schrems II. Er erklärte das EU-US Privacy Shield, den damaligen Angemessenheitsbeschluss für die Vereinigten Staaten, für ungültig. Der Gerichtshof stellte fest, dass US-Überwachungsprogramme nicht auf das unbedingt Erforderliche begrenzt waren und dass Personen, deren Daten übermittelt wurden, keinen Weg hatten, vor einer unabhängigen Stelle mit Garantien vorzugehen, die dem Unionsrecht gleichwertig sind.
Die Standardvertragsklauseln überlebten, aber mit einer Bedingung. Der Schutz muss dem der EU im Wesentlichen gleichwertig sein, und die Bewertung muss die relevanten Teile der Rechtsordnung des Ziellandes einbeziehen, insbesondere den Zugang durch Behörden. Exporteur und Empfänger müssen das vor der Übermittlung prüfen. Können die Klauseln nicht eingehalten werden, muss die Übermittlung ausgesetzt oder beendet werden.
Für Teams wurde aus einer Unterschrift Hausaufgabe: bevor du dich auf die Klauseln stützt, schaust du auf das Recht des Landes, in das deine Daten gehen.
Das EU-US Data Privacy Framework
Am 10. Juli 2023 hat die Kommission den Durchführungsbeschluss (EU) 2023/1795 angenommen, einen neuen Angemessenheitsbeschluss für das EU-US Data Privacy Framework (DPF). Personenbezogene Daten können ohne zusätzliche Garantien an US-Unternehmen fließen, die am Framework teilnehmen. Unternehmen treten bei, indem sie sich auf einen Satz Privacy-Pflichten verpflichten; das US Department of Commerce verwaltet das Framework, und die Federal Trade Commission oder das Department of Transportation, je nach Organisation, setzt die Verpflichtungen durch. Auf Regierungsseite begrenzt das Framework den Zugriff US-Nachrichtendienste auf das Notwendige und Verhältnismäßige und hat ein Data Protection Review Court für Beschwerden von Personen aus der EU eingerichtet.
Zwei Dinge solltest du im Blick behalten:
- Es gilt nur für teilnehmende Unternehmen. Ein US-Anbieter, der nicht zertifiziert ist, braucht einen anderen Weg, etwa Standardvertragsklauseln.
- Es ist angegriffen worden. Das Gericht der Europäischen Union hat am 3. September 2025 eine Nichtigkeitsklage abgewiesen (Rechtssache T-553/23), und die Klägerin hat beim Gerichtshof Berufung eingelegt (Rechtssache C-703/25 P); die Berufung war bei Abfassung dieses Beitrags noch anhängig. Beide früheren Frameworks für die USA, Safe Harbour und Privacy Shield, hat dieser Gerichtshof für ungültig erklärt.
Der US CLOUD Act: der Standort ist nicht die ganze Geschichte
Der Clarifying Lawful Overseas Use of Data Act wurde am 23. März 2018 als Teil des Consolidated Appropriations Act, 2018 erlassen. Er fügte 18 U.S.C. 2713 hinzu: Anbieter elektronischer Kommunikations- oder Remote-Computing-Dienste müssen ihre Pflichten nach diesem Kapitel (Kapitel 121 von Title 18) erfüllen, Kommunikationen und Kundendatensätze in ihrem „possession, custody, or control“ über das anwendbare Verfahren zu bewahren, zu sichern oder offenzulegen, unabhängig davon, ob diese Daten innerhalb oder außerhalb der Vereinigten Staaten liegen.
In der Praxis kann ein US-Anbieter mit einem Rechenzentrum in Frankfurt eine US-Anordnung bekommen, die dort gespeicherte Daten erfasst. Die DSGVO zieht in die andere Richtung: nach Artikel 48 darf ein ausländisches Gerichtsurteil oder eine Behördenentscheidung, die eine Übermittlung oder Offenlegung verlangt, in der EU nur anerkannt oder vollstreckt werden, wenn sie auf einer internationalen Vereinbarung beruht, etwa einem Rechtshilfeabkommen. Das schließt nicht jede Offenlegung aus, weil Artikel 48 „unbeschadet anderer Gründe für eine Übermittlung“ gilt, aber jede Offenlegung braucht weiter eine Rechtsgrundlage nach Artikel 6 und einen Übermittlungsgrund nach Kapitel V. Der Anbieter muss diesen Konflikt auflösen, und deine Daten sitzen in der Mitte.
Für einen US-Empfänger, der unter dem DPF zertifiziert ist, deckt der Angemessenheitsbeschluss die Übermittlung selbst: laut EDPB braucht sie kein eigenes Transfer-Tool und keine ergänzenden Maßnahmen. Prüfe, dass der Empfänger aktuell auf der DPF-Liste steht, und erfülle weiter deine übrigen DSGVO-Pflichten. Was eine EU-Region allein nicht ändert, ist, welchem Landesrecht der Anbieter unterliegt.
Warum AI das dringender macht
Die DSGVO definiert personenbezogene Daten als alle Informationen, die sich auf eine identifizierte oder identifizierbare Person beziehen, zum Beispiel über einen Namen, eine Kennnummer, Standortdaten oder eine Online-Kennung (Artikel 4 Absatz 1). Schau, was AI-Features üblicherweise verarbeiten:
- Support-Tickets und Chat-Verläufe mit Namen, E-Mail-Adressen und Bestellnummern,
- Lebensläufe, Verträge, Rechnungen und Arztbriefe, hochgeladen für Zusammenfassungen oder Extraktion,
- Anruftranskripte und Meeting-Notizen,
- ganze Dokumentenspeicher, indexiert für Retrieval-Augmented Generation (RAG).
Jeder Prompt mit diesem Inhalt ist Verarbeitung personenbezogener Daten, und wenn das Modell in einem Drittland läuft, kann das eine Übermittlung sein. Frag also für jede AI-Komponente dieselben Fragen wie für deine Datenbank: wo läuft Inference, werden Prompts und Outputs gespeichert oder geloggt und wie lange, werden sie zum Training genutzt, und welcher Model-Anbieter sitzt hinter der API als Unterauftragsverarbeiter?
Checkliste: einen Anbieter wählen
- Sitz und Eigentum. Wo ist der Anbieter gegründet, und wem gehört er? Der CLOUD Act betrifft Daten in Besitz, Obhut oder Kontrolle eines Anbieters, das Unternehmen hinter dem Dienst zählt also so viel wie das Rechenzentrum.
- Region der Daten. Kannst du eine EU-Region für Apps, Datenbanken, Backups und Logs wählen, und bleiben Daten dort, außer du bewegst sie? Wo laufen Dashboard, API und Accountdaten?
- Remote-Zugriff und Weiterübermittlungen. Wer kann auf die Daten zugreifen, und von wo? Zugriff durch eigenes Personal des Anbieters im Ausland braucht angemessene Sicherheit. Daten einem eigenen Unternehmen außerhalb des EWR zugänglich zu machen, etwa einem Unterauftragsverarbeiter, braucht eine Transfergrundlage nach Kapitel V, die der Exporteur bewerten und dokumentieren muss. Server in Frankfurt klären das nicht allein.
- Unterauftragsverarbeiter. Frag nach der Liste mit dem Land jedes Unternehmens. Nach Artikel 28 Absatz 2 darf ein Auftragsverarbeiter keinen weiteren Auftragsverarbeiter ohne deine vorherige schriftliche Genehmigung einschalten, spezifisch oder allgemein. Prüfe, wie du über Änderungen informiert wirst.
- Auftragsverarbeitungsvertrag (AVV). Artikel 28 Absatz 3 verlangt einen Vertrag (oder einen anderen Rechtsakt) mit deinem Auftragsverarbeiter. Prüfe, ob du ihn ohne Enterprise-Deal unterschreiben kannst und auf welchen Transferweg er sich stützt, wenn Daten die EU verlassen.
- Zertifizierungen. ISO-27001- oder SOC-2-Berichte für den Anbieter und seine Rechenzentren zeigen, dass Security-Controls auditiert werden. Sie sagen nichts darüber, welches Landesrecht gilt, lies sie also zusammen mit den Punkten 1 und 2.
- AI-Spezifika. Inference-Standort, Aufbewahrung von Prompts und Outputs, Trainingsnutzung und der Model-Anbieter hinter der API.
Wie Nodion das handhabt
Nodion wird von der Nodion GmbH betrieben, einem deutschen Unternehmen mit Sitz in Stuttgart. Nodions APIs und Control Plane werden in Deutschland gehostet. Die Region EU Central liegt in Frankfurt am Main; laut Regions-Docs hält ihr Rechenzentrum ISO-27001-, ISO-9001-, ISO-14001- und ISO-50001-Zertifizierungen, ist PCI-DSS-konform und hat einen SOC-2-Bericht, und der Infrastrukturanbieter hält ISO 27001, ist PCI-DSS-konform und hat einen SOC-1-Bericht.
Du wählst die Region, wenn du einen Service anlegst, und sie wandert später nicht. Apps, Datenbanken, Volumes, Buckets, die Registry, Logs und Metriken für diesen Service bleiben in der Region, die du gewählt hast. Die Infrastrukturanbieter pro Region stehen als Unterauftragsverarbeiter in den Regions-Docs, und der AVV ist Self-Service. Nodion betreibt auch Regionen in den USA, wähle also EU Central, wenn du einen Service anlegst, der in der EU laufen soll.
Häufige Fragen
Darf ich unter der DSGVO einen US-Cloud-Anbieter nutzen?
Ja, wenn die Übermittlung auf einer Grundlage aus Kapitel V der DSGVO beruht, zum Beispiel dem EU-US Data Privacy Framework für zertifizierte Unternehmen oder Standardvertragsklauseln mit Prüfung des Rechts im Zielland. Das ist allgemeine Information, keine Rechtsberatung.
Worum ging es im Urteil Schrems II?
Im Juli 2020 hat der EuGH das EU-US Privacy Shield für ungültig erklärt, weil die US-Überwachung nicht auf das unbedingt Erforderliche begrenzt war und Personen in der EU keinen wirksamen Rechtsschutz hatten. Standardvertragsklauseln blieben gültig, aber nur mit Prüfung des Rechts im Zielland.
Gilt der US CLOUD Act für Daten, die in der EU gespeichert sind?
Das kann er. Nach 18 U.S.C. 2713 müssen erfasste Anbieter elektronischer Kommunikations- oder Remote-Computing-Dienste ihre Sicherungs-, Backup- und Offenlegungspflichten nach diesem Kapitel des US-Rechts über das anwendbare Verfahren für Daten in ihrem Besitz, ihrer Obhut oder ihrer Kontrolle erfüllen, unabhängig davon, ob sie innerhalb oder außerhalb der Vereinigten Staaten gespeichert sind.
Sind AI-Prompts personenbezogene Daten?
Oft ja. Nach der DSGVO sind alle Informationen, die sich auf eine identifizierbare Person beziehen, personenbezogene Daten. Prompts und Dokumente mit Namen, E-Mail-Adressen, Kundentickets oder Lebensläufen zählen dazu.